CI/CD
Moderná aplikácia nekončí odovzdaním zdrojového kódu. Treba ju zostaviť, otestovať, bezpečne nasadiť, sledovať a podľa potreby obnoviť. Ak sa tieto činnosti robia ručne, výsledok závisí od konkrétneho človeka a chyby sa opakujú. DevOps spája ľudí, pracovné postupy a nástroje tak, aby boli zmeny malé, časté, opakovateľné a merateľné. Súvis medzi technickými praktikami a výkonnosťou dodávky softvéru dlhodobo skúma program DORA.
DevOps nie je názov jednej pracovnej pozície ani jedného produktu. Je to spôsob spolupráce vývoja, prevádzky, bezpečnosti a ďalších účastníkov počas celého životného cyklu služby. Cyklus DevOps znázorňuje obrázok 6.1.

Obrázok 6.1: Cyklus DevOps
Princípy DevOps
- Spoločná zodpovednosť – tím zodpovedá za vytvorenie kódu aj jeho správanie v prevádzke.
- Automatizácia – opakovateľné úlohy vykonáva nástroj podľa verziovanej konfigurácie.
- Malé zmeny – menšia dávka kódu sa ľahšie kontroluje, testuje a vracia späť.
- Rýchla spätná väzba – autor sa o neúspešnom teste alebo incidente dozvie čo najskôr.
- Pozorovateľnosť – metriky, logy a distribuované stopy umožňujú posúdiť skutočný stav služby.
- Neustále zlepšovanie – incident je zdrojom poznatkov, nie príležitosťou hľadať vinníka.
Automatizácia sama osebe DevOps nevytvorí. Zle navrhnutý proces môže nástroj iba zrýchliť. Tím potrebuje aj jasné vlastníctvo služby, kontrolu zmien, bezpečné oprávnenia a spôsob vyhodnocovania výsledkov.
DevOps a CloudOps
DevOps sa sústreďuje najmä na tok softvérovej zmeny od vývoja do prevádzky. CloudOps sa sústreďuje na každodennú prevádzku klaudových zdrojov, napríklad dostupnosť, kapacitu, aktualizácie, zálohy a náklady. Oblasti sa prekrývajú: CI/CD môže nasadiť aplikáciu aj infraštruktúru definovanú ako kód a monitoring vracia informácie obom tímom.
CI, continuous delivery a continuous deployment
Skratka CI/CD zastrešuje niekoľko nadväzujúcich praktík. Písmená CD môžu označovať delivery aj deployment, preto treba vždy uviesť, ktorý význam používame. Pôvod a praktický význam continuous delivery podrobne vysvetľujú Humble a Farley v knihe Continuous Delivery; stručný prehľad terminológie poskytuje aj Martin Fowler.
| Praktika | Čo sa automatizuje | Výsledok |
|---|---|---|
| Continuous Integration | zostavenie a test každej integrovanej zmeny | overený kód a artefakt |
| Continuous Delivery | príprava artefaktu a predprodukčné nasadenie | verzia pripravená na produkciu |
| Continuous Deployment | aj rozhodnutie nasadiť úspešnú zmenu | každá vyhovujúca zmena v produkcii |
Continuous Integration
Pri continuous integration (CI) vývojári často integrujú malé zmeny do spoločného repozitára. Každú zmenu automaticky preverí pipeline:
- vývojár odošle commit a otvorí pull request,
- pipeline načíta presnú revíziu kódu,
- nainštaluje závislosti z uzamknutého súboru,
- vykoná statické kontroly a automatické testy,
- zostaví aplikáciu alebo kontajnerový obraz,
- uloží výsledky testov a ďalšie artefakty,
- povolí zlúčenie iba po úspešných kontrolách a review.
CI obmedzuje situáciu, keď každý vývojár dlho pracuje na izolovanej vetve a problémy sa objavia až pri veľkom spájaní. Pipeline však nenahrádza code review ani kvalitné testy.
Continuous Delivery
Pri continuous delivery je overený artefakt vždy pripravený na vydanie. Nasadenie do testovacieho alebo staging prostredia býva automatické, zatiaľ čo produkcia môže vyžadovať rozhodnutie oprávnenej osoby. Schválenie nemá nahrádzať chýbajúce testy; je to riadená obchodná alebo prevádzková brána.
Continuous Deployment
Pri continuous deployment prejde každá zmena, ktorá splní automatické kontroly, až do produkcie bez ručného schválenia. Model vyžaduje spoľahlivé testy, pozorovateľnosť, malé zmeny a rýchly rollback. Nie je vhodný pre každý systém ani regulačné prostredie.
Build once, deploy many
Artefakt sa má zostaviť iba raz a následne propagovať medzi prostrediami. Ak by staging a produkcia zostavili kód osobitne, mohli by použiť rozdielne závislosti alebo základné obrazy. Propagáciu jedného artefaktu medzi prostrediami ukazuje obrázok 6.2.
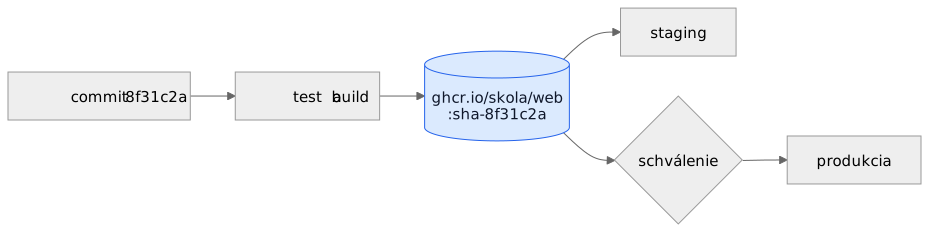
Obrázok 6.2: Princíp build once, deploy many
Kontajnerový tag odvodený od Git SHA spája nasadený obraz s konkrétnym commitom. Ešte presnejšie je použiť obsahový digest image@sha256:.... Pohyblivý tag latest nie je vhodným jediným identifikátorom produkčnej verzie.
Pipeline a jej stavebné prvky
Pipeline je automatizovaný tok krokov, ktorým zmena prechádza. V GitHub Actions je konfigurácia uložená v YAML súbore v adresári .github/workflows/.
| Pojem | Význam v GitHub Actions |
|---|---|
| workflow | celý proces definovaný jedným YAML súborom |
| event | udalosť, ktorá workflow spustí, napríklad pull_request |
| job | skupina krokov vykonaná na jednom runneri |
| runner | počítač alebo kontajner, na ktorom job beží |
| step | príkaz shellu alebo použitie hotovej action |
| action | opakovane použiteľná implementácia kroku |
| artifact | výstup buildu alebo testu uchovaný po skončení jobu |
| cache | zrýchľujúca kópia závislostí, ktorú možno znova vytvoriť |
| environment | cieľ ako staging alebo production s pravidlami a secrets |
Joby bez vzájomnej závislosti môžu bežať paralelne. Kľúč needs vytvára poradie. Ak predchádzajúci job zlyhá, závislý job sa štandardne nespustí.
jobs:
  test:
    runs-on: ubuntu-latest
    steps:
      - run: npm test

  deploy:
    needs: test
    runs-on: ubuntu-latest
    steps:
      - run: ./deploy.sh
Fragment vysvetľuje závislosť, nie je kompletným workflow. Príkazy predpokladajú pripravený projekt.
Artefakt nie je cache
Artefakt je výsledok, ktorý chceme zachovať alebo odovzdať ďalšiemu jobu: binárny súbor, balík či report testov. Cache iba skracuje ďalší beh uložením stiahnutých závislostí. Vymazanie cache nesmie zmeniť správnosť buildu, iba jeho trvanie.
Pri kontajneroch plní register úlohu úložiska vydateľných obrazov. Namiesto prenášania veľkého obrazu medzi jobmi ho pipeline publikuje do registra a ďalšie prostredie použije rovnaký tag alebo digest.
Git workflow a pravidlá vetiev
Jednoduchý tímový tok môže používať krátko žijúce feature vetvy (obrázok 6.3):

Obrázok 6.3: Tok zmeny od feature vetvy po produkciu
Odporúčaný priebeh:
- vývojár vytvorí vetvu z aktuálnej
main, - malé commity pravidelne odosiela do vzdialeného repozitára,
- pull request spustí CI a umožní review,
- chránená vetva
mainvyžaduje úspešné kontroly a schválenie, - zlúčenie vytvorí obraz a nasadí ho do stagingu,
- produkčné environment pravidlá pozastavia job do schválenia,
- release tag, napríklad
v2.4.0, môže označiť vydanú verziu.
Pri súbehu zmien treba testovať aj výsledok po zlúčení s aktuálnou hlavnou vetvou. GitHub merge queue môže zmeny zoradiť a overiť kombinovaný výsledok pred zápisom do chránenej vetvy.
Praktické cvičenie: GitHub Actions, GHCR a Kubernetes
Príklad overí aplikáciu, vytvorí jeden kontajnerový obraz, publikuje ho do GitHub Container Registry (GHCR) a ten istý obraz nasadí do dvoch Kubernetes prostredí.
Predpoklady
Repozitár obsahuje:
- aplikáciu Node.js so súborom
package-lock.jsona skriptmilint,testabuild, - funkčný
Dockerfile, - Kubernetes Deployment
webs kontajnerom pomenovanýmweb, - namespace
studentwikiv staging aj produkčnom klastri.
Pri inom jazyku sa kroky s npm nahradia zodpovedajúcimi príkazmi. Princíp oddelenia testu, zostavenia a nasadenia zostáva rovnaký.
Príprava GitHub prostredí
V nastaveniach repozitára vytvorte environments staging a production. Každé bude obsahovať vlastný environment secret KUBE_CONFIG s base64 reprezentáciou kubeconfigu pre príslušný klaster. Produkčné environment nastavte tak, aby vyžadovalo schválenie oprávneným reviewerom.
Servisný účet má dostať iba oprávnenia potrebné na aktualizáciu a sledovanie daného Deploymentu. Administrátorský kubeconfig nie je vhodný. V klaude je bezpečnejšie použiť krátkodobé poverenia cez OpenID Connect namiesto dlhodobého secretu; nastavenie závisí od poskytovateľa.
Ak je GHCR obraz súkromný, Kubernetes potrebuje oprávnenie na jeho stiahnutie, napríklad cez imagePullSecret pripojený k servisnému účtu aplikácie.
Workflow .github/workflows/ci-cd.yml
name: CI/CD

on:
  pull_request:
    branches: [main]
  push:
    branches: [main]

concurrency:
  group: ci-cd-${{ github.ref }}
  cancel-in-progress: true

env:
  REGISTRY: ghcr.io
  IMAGE_NAME: ${{ github.repository }}

permissions:
  contents: read

jobs:
  verify:
    name: Lint, test and build
    runs-on: ubuntu-latest
    steps:
      - name: Checkout repository
        uses: actions/checkout@v6

      - name: Set up Node.js
        uses: actions/setup-node@v6
        with:
          node-version: 24
          cache: npm

      - name: Install locked dependencies
        run: npm ci

      - name: Run linter
        run: npm run lint

      - name: Run tests
        run: npm test

      - name: Build application
        run: npm run build

      - name: Verify container build
        run: docker build --tag local/web:test .

  publish-image:
    name: Publish immutable image
    if: github.event_name == 'push' && github.ref == 'refs/heads/main'
    needs: verify
    runs-on: ubuntu-latest
    permissions:
      contents: read
      packages: write
    outputs:
      image: ${{ steps.image.outputs.reference }}
    steps:
      - name: Checkout repository
        uses: actions/checkout@v6

      - name: Normalize image name
        id: image
        shell: bash
        run: |
          image="${REGISTRY}/${IMAGE_NAME}"
          image="${image,,}"
          echo "reference=${image}:sha-${GITHUB_SHA}" >> "$GITHUB_OUTPUT"

      - name: Log in to GHCR
        uses: docker/login-action@v3
        with:
          registry: ${{ env.REGISTRY }}
          username: ${{ github.actor }}
          password: ${{ secrets.GITHUB_TOKEN }}

      - name: Set up Docker Buildx
        uses: docker/setup-buildx-action@v3

      - name: Build and push image
        uses: docker/build-push-action@v6
        with:
          context: .
          push: true
          tags: ${{ steps.image.outputs.reference }}

  deploy-staging:
    name: Deploy to staging
    needs: publish-image
    runs-on: ubuntu-latest
    environment: staging
    steps:
      - name: Configure Kubernetes access
        shell: bash
        env:
          KUBE_CONFIG: ${{ secrets.KUBE_CONFIG }}
        run: |
          printf '%s' "$KUBE_CONFIG" | base64 --decode > "$RUNNER_TEMP/kubeconfig"
          chmod 600 "$RUNNER_TEMP/kubeconfig"

      - name: Update Deployment
        env:
          KUBECONFIG: ${{ runner.temp }}/kubeconfig
          IMAGE: ${{ needs.publish-image.outputs.image }}
        run: |
          kubectl set image deployment/web web="$IMAGE" --namespace=studentwiki
          kubectl rollout status deployment/web --namespace=studentwiki --timeout=180s

  deploy-production:
    name: Deploy to production
    needs: [publish-image, deploy-staging]
    runs-on: ubuntu-latest
    environment: production
    steps:
      - name: Configure Kubernetes access
        shell: bash
        env:
          KUBE_CONFIG: ${{ secrets.KUBE_CONFIG }}
        run: |
          printf '%s' "$KUBE_CONFIG" | base64 --decode > "$RUNNER_TEMP/kubeconfig"
          chmod 600 "$RUNNER_TEMP/kubeconfig"

      - name: Update Deployment
        env:
          KUBECONFIG: ${{ runner.temp }}/kubeconfig
          IMAGE: ${{ needs.publish-image.outputs.image }}
        run: |
          kubectl set image deployment/web web="$IMAGE" --namespace=studentwiki
          kubectl rollout status deployment/web --namespace=studentwiki --timeout=180s
Ako workflow pracuje
pull_requestspúšťa iba jobverify; nedôveryhodný kód nezíska oprávnenie publikovať ani deployment secrets.pushdomainzopakuje overenie a až potom spustí publikovanie.- Globálne
permissionspovoľujú iba čítanie. Zápis balíka dostane ibapublish-image. npm cipoužíva presné verzie zpackage-lock.json; cache iba zrýchľuje sťahovanie.- Názov obrazu sa prevedie na malé písmená, ktoré GHCR vyžaduje.
- Tag obsahuje celý
${GITHUB_SHA}, takže verzia má jednoznačný identifikátor. - Výstup
imageprenesie ten istý obraz do oboch deployment jobov. environment: productionaktivuje ochranné pravidlá. Schválenie funguje iba po nastavení v repozitári.kubectl rollout statusčaká na výsledok aktualizácie a pri chybe ukončí job nenulovým kódom.concurrencyruší starší rozpracovaný beh rovnakej vetvy. Pravidlo treba upraviť, ak pipeline vykonáva nevratné migrácie.
Príklad používa hlavné verziové tagy actions, aby zostal čitateľný. V produkčnom repozitári ich treba pripnúť na overené plné commit SHA; komentár môže zachovať pôvodnú verziu pre automatické aktualizácie.
Lokálne overenie pred pushom
npm ci
npm run lint
npm test
npm run build
docker build --tag web:local .
Lokálny výsledok sa môže líšiť pre inú verziu runtime alebo operačný systém. Pipeline je preto konečným zdrojom výsledku kontroly.
Tajomstvá, premenné a oprávnenia
Premenná obsahuje necitlivú konfiguráciu, napríklad namespace. Secret obsahuje citlivú hodnotu, napríklad token. Ani secret nemožno bezhlavo vypísať do logu. Maskovanie znižuje riziko, ale nie je bezpečnostnou hranicou pre ľubovoľne transformované hodnoty.
Základné pravidlá:
- tajomstvá neukladáme do Git repozitára ani kontajnerového obrazu,
- každý job dostane iba potrebné scopes a secrets,
- uprednostňujeme krátkodobé tokeny a federáciu identity cez OIDC,
- produkčné secrets viažeme na chránené environment,
- nedôveryhodný vstup nevkladáme priamo do shell príkazu,
- workflow z forku nespúšťame s produkčnými oprávneniami.
GITHUB_TOKEN vzniká pre konkrétny beh. Na publikovanie obrazu spojeného s repozitárom do GHCR spravidla stačí jobu udeliť packages: write; osobný token netreba. Nevyužité oprávnenia ostávajú na none.
Riziko externých actions
Action je spustiteľný kód s prístupom k pracovnému adresáru a niekedy aj tokenom. GitHub odporúča externé actions pripnúť na celý commit SHA, pretože iba ten predstavuje nemennú referenciu.
- uses: actions/checkout@<overeny-plny-commit-sha> # v6Organizácia môže povoliť iba vybrané actions a vynútiť plné SHA. Aktualizácie potom spravuje kontrolovaný nástroj a každú zmenu opäť preverí review a CI.
Bezpečnosť dodávateľského reťazca
Pipeline má overovať aj to, z čoho a ako výsledok vznikol:
- kontrola závislostí a licenčných pravidiel,
- statická analýza zdrojového kódu,
- sken kontajnerového obrazu na známe zraniteľnosti,
- vytvorenie SBOM, teda zoznamu komponentov v artefakte,
- podpísanie obrazu alebo vytvorenie attestácie pôvodu,
- nasadzovanie podľa digestu a overenie politikou v klastri.
Žiadna kontrola sama negarantuje bezpečnosť. Spolu znižujú pravdepodobnosť, že pipeline publikuje neznámy alebo pozmenený artefakt.
Stratégie nasadenia
Rolling update
Kubernetes Deployment štandardne postupne nahrádza staré Pody novými. Potrebuje správne readiness probes a dostatočnú kapacitu. Výhodou je jednoduchá prevádzka, nevýhodou dočasný súbeh dvoch verzií. Postupnú výmenu Podov znázorňuje obrázok 6.4.
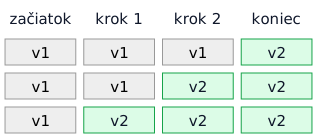
Obrázok 6.4: Rolling update
Blue-green deployment
Prostredia blue a green obsahujú starú a novú verziu. Po overení sa prevádzka prepne na nové prostredie. Rollback môže byť rýchly, ale stratégia dočasne potrebuje približne dvojnásobnú kapacitu a starostlivú prácu so stavom.
Canary deployment
Nová verzia najskôr obsluhuje malú časť používateľov. Tím sleduje chyby, latenciu a obchodné metriky a podiel postupne zvyšuje. Canary obmedzuje počiatočný dopad chyby, ale vyžaduje smerovanie prevádzky a jasné kritériá zastavenia. Rozdelenie prevádzky medzi verzie ukazuje obrázok 6.5.
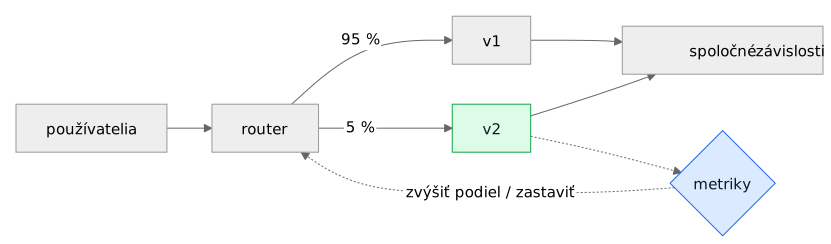
Obrázok 6.5: Canary deployment
| Stratégia | Výhoda | Nevýhoda |
|---|---|---|
| rolling | jednoduchá a úsporná | počas zmeny bežia dve verzie |
| blue-green | rýchle prepnutie a návrat | vyššia spotreba zdrojov |
| canary | obmedzený počiatočný dopad | zložitejšie riadenie a meranie |
Rollback a roll-forward
Pri zlyhaní možno obnoviť predchádzajúci obraz:
kubectl rollout undo deployment/web --namespace=studentwiki
kubectl rollout status deployment/web --namespace=studentwiki
Rollback aplikácie nemusí vrátiť databázu. Migrácie majú byť spätne kompatibilné so starou aj novou verziou počas prechodu. Bezpečný postup najprv pridá novú štruktúru, potom nasadí kompatibilnú aplikáciu a starú štruktúru odstráni až v ďalšom vydaní. Niekedy je bezpečnejší roll-forward – oprava ďalšou malou verziou.
GitOps
Praktické cvičenie vyššie nasadzuje push modelom: pipeline má prístup ku klastru a zmenu doň zapíše príkazom kubectl. Klaster potom obsahuje stav, ktorý nie je úplne opísaný v žiadnom repozitári, a ručný zásah cez kubectl edit zostane nepovšimnutý. GitOps obracia smer toku: požadovaný stav prostredia je uložený v Git repozitári a agent bežiaci v klastri si ho sám sťahuje a uplatňuje.
GitOps rozširuje deklaratívny model Kubernetes opísaný v kapitole Kubernetes. Reconciliation loop už neporovnáva aktuálny stav iba s objektmi v API, ale s obsahom repozitára. Projekt OpenGitOps formuluje štyri princípy:
- Deklaratívnosť – požadovaný stav systému je opísaný deklaratívne.
- Verzovanie a nemennosť – stav je uložený tak, že zachováva úplnú históriu zmien.
- Automatické sťahovanie – agent si deklarácie stiahne sám, nikto mu ich neposiela.
- Nepretržité zosúlaďovanie – agent priebežne porovnáva skutočný stav s požadovaným a odchýlky opravuje.
Rozdiel medzi push a pull modelom znázorňuje obrázok 6.6.
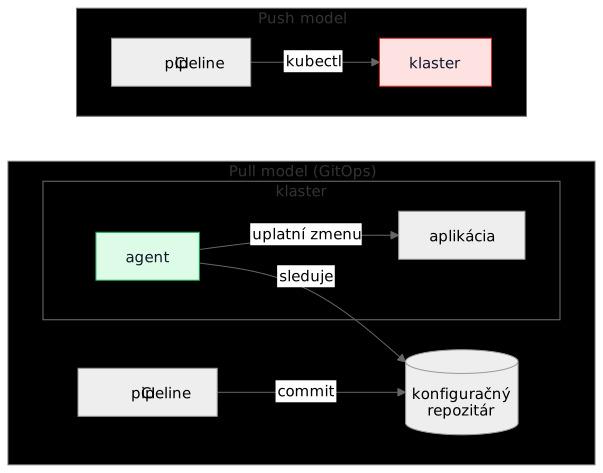
Obrázok 6.6: Push model a pull model (GitOps) nasadenia
| Vlastnosť | Push model | Pull model (GitOps) |
|---|---|---|
| prístup ku klastru | má ho CI systém | iba agent vnútri klastra |
| zdroj pravdy | posledný beh pipeline | obsah Git repozitára |
| ručná zmena v klastri | zostane nepovšimnutá | agent ju zistí a môže vrátiť |
| audit | logy pipeline | história commitov a pull requestov |
| rollback | kubectl rollout undo |
git revert príslušného commitu |
GitOps nenahrádza CI. Testy, zostavenie a publikovanie obrazu zostávajú v pipeline. Mení sa iba posledný krok: namiesto kubectl set image pipeline zapíše nový tag obrazu do konfiguračného repozitára.
Aplikačný a konfiguračný repozitár
Kód aplikácie a manifesty prostredí sa často oddeľujú do dvoch repozitárov. Commit s novým tagom potom nespustí znovu build aplikácie a oprávnenia na zmenu produkcie možno nastaviť nezávisle od oprávnení na kód.
web-config/
├── base/
│   ├── deployment.yaml
│   ├── service.yaml
│   └── kustomization.yaml
└── environments/
    ├── staging/
    │   └── kustomization.yaml
    └── production/
        └── kustomization.yaml
Adresár base obsahuje spoločné manifesty. Prostredia ich preberajú pomocou nástroja Kustomize, ktorý je súčasťou kubectl, a menia iba odlišné hodnoty, napríklad tag obrazu:
# environments/staging/kustomization.yaml
apiVersion: kustomize.config.k8s.io/v1beta1
kind: Kustomization
namespace: studentwiki
resources:
  - ../../base
images:
  - name: ghcr.io/skola/web
    newTag: 8f31c2a4b6e1d0c9f7a5b3e2d1c0b9a8f7e6d5c4
Výsledok možno pred commitom skontrolovať príkazom kubectl kustomize environments/staging. Rovnakú úlohu môže plniť aj Helm chart so súbormi hodnôt pre jednotlivé prostredia.
Argo CD
Argo CD je GitOps controller pre Kubernetes s webovým rozhraním. Do testovacieho klastra ho nainštalujeme z oficiálnych manifestov:
kubectl create namespace argocd
kubectl apply -n argocd --server-side --force-conflicts \
  -f https://raw.githubusercontent.com/argoproj/argo-cd/stable/manifests/install.yaml
kubectl -n argocd rollout status deployment/argocd-server
Prihlasovacie heslo používateľa admin je uložené v Secrete a rozhranie sprístupní port-forward na adrese https://localhost:8080:
kubectl -n argocd get secret argocd-initial-admin-secret \
  -o jsonpath='{.data.password}' | base64 --decode; echo
kubectl -n argocd port-forward service/argocd-server 8080:443
Sledované prostredie opisuje objekt Application, ktorý je definovaný ako CRD:
apiVersion: argoproj.io/v1alpha1
kind: Application
metadata:
  name: web-staging
  namespace: argocd
spec:
  project: default
  source:
    repoURL: https://github.com/skola/web-config.git
    targetRevision: main
    path: environments/staging
  destination:
    server: https://kubernetes.default.svc
    namespace: studentwiki
  syncPolicy:
    automated:
      prune: true
      selfHeal: true
    syncOptions:
- CreateNamespace=truesourceurčuje repozitár, vetvu a adresár s manifestmi.destinationurčuje klaster a namespace. Adresahttps://kubernetes.default.svcoznačuje klaster, v ktorom beží samotné Argo CD.automatedzapína automatickú synchronizáciu po zmene v repozitári.prune: trueodstráni objekty, ktoré z repozitára zmizli.selfHeal: truevráti ručnú zmenu v klastri do stavu podľa repozitára.
Po aplikovaní manifestu kubectl apply -f web-staging.yaml Argo CD zobrazí, či je aplikácia Synced a Healthy. Ak niekto zmení počet replík príkazom kubectl scale, stav sa prepne na OutOfSync a pri zapnutom selfHeal sa pôvodná hodnota obnoví.
Súkromný repozitár vyžaduje pre Argo CD prístupové údaje, napríklad deploy key s oprávnením iba na čítanie. Produkčné prostredie býva vhodné ponechať bez automated a synchronizáciu spustiť po schválení pull requestu alebo ručne.
Úprava pipeline
Deployment joby z praktického cvičenia sa pri GitOps nahradia krokom, ktorý zmení tag v konfiguračnom repozitári. Nasledujúci fragment predpokladá, že actions/checkout naklonoval repozitár web-config do adresára web-config s tokenom, ktorý smie do neho zapisovať, napríklad deploy key alebo token GitHub App. Predvolený GITHUB_TOKEN platí iba pre vlastný repozitár.
      - name: Update staging image tag
        working-directory: web-config/environments/staging
        env:
          IMAGE: ${{ needs.publish-image.outputs.image }}
        run: |
          kustomize edit set image "ghcr.io/skola/web=$IMAGE"
          git config user.name "github-actions[bot]"
          git config user.email "41898282+github-actions[bot]@users.noreply.github.com"
          git commit -am "staging: deploy ${GITHUB_SHA}"
          git push
Pre produkciu je vhodnejšie, aby pipeline otvorila pull request namiesto priameho pushu. Schválenie pull requestu potom plní úlohu produkčnej brány a v histórii zostane, kto zmenu schválil. Pipeline už nepotrebuje secret KUBE_CONFIG.
Flux a ďalšie nástroje
Flux je ďalší projekt CNCF s rovnakým princípom. Nemá vlastné grafické rozhranie a skladá sa z menších controllerov: GitRepository opisuje zdroj a Kustomization určuje, ktorý adresár sa má uplatniť. Oba nástroje vedia aj samy sledovať register a zapisovať nové tagy obrazov do repozitára (Argo CD Image Updater, Flux image automation).
| Vlastnosť | Argo CD | Flux |
|---|---|---|
| rozhranie | webové UI a CLI argocd |
CLI flux, UI iba doplnkovo |
| hlavný objekt | Application, ApplicationSet |
GitRepository, Kustomization, HelmRelease |
| typické použitie | tímy, ktoré chcú prehľad o stave aplikácií | platformy spravované výhradne cez Git |
Obmedzenia
- Tajomstvá nemožno uložiť do repozitára v čitateľnej podobe. Používajú sa šifrované Secrety (Sealed Secrets, SOPS) alebo externé úložisko tajomstiev. Podrobnosti uvádza kapitola Bezpečnosť a správa identít.
- Databázové migrácie a iné jednorazové úlohy sa do deklaratívneho modelu zmestia iba čiastočne, napríklad ako Kubernetes Job alebo sync hook.
- Agent v klastri potrebuje široké oprávnenia, preto jeho prístup aj prístup do konfiguračného repozitára treba chrániť rovnako ako produkciu.
Pozorovateľnosť pipeline a nasadenia
Zelený job znamená iba to, že prešli definované kontroly. Nezaručuje správne správanie pre používateľov. Po nasadení preto sledujte:
- chybovosť, latenciu a priepustnosť,
- saturáciu CPU, pamäte, spojení a frontov,
- aplikačné a auditné logy,
- dostupnosť kľúčových používateľských scenárov,
- zmenu obchodných ukazovateľov.
Pipeline má zachovať čas spustenia, commit, autora, použitý artefakt, cieľové prostredie, schválenie a výsledok nasadenia. Tieto údaje tvoria auditnú stopu.
DORA metriky
Štyri metriky uvedené nižšie vychádzajú z výskumu DORA – software delivery performance. Majú sa vyhodnocovať na úrovni služby alebo tímu a v kontexte, nie ako rebríček jednotlivcov.
- Deployment frequency – ako často tím úspešne nasadzuje do produkcie.
- Change lead time – čas od zmeny kódu po úspešné produkčné nasadenie.
- Change fail rate – podiel nasadení, ktoré vyvolajú chybu, hotfix alebo rollback.
- Failed deployment recovery time – čas potrebný na zotavenie z neúspešného nasadenia.
Cieľom nie je maximalizovať jednu metriku na úkor ostatných ani hodnotiť jednotlivcov podľa počtu commitov. Metriky spoločne ukazujú rýchlosť a stabilitu toku zmien.
Porovnanie CI/CD nástrojov
| Nástroj | Charakteristika | Typické použitie |
|---|---|---|
| GitHub Actions | workflow priamo pri GitHub repozitári | projekty používajúce GitHub |
| GitLab CI/CD | pipeline ako súčasť platformy GitLab | jednotný GitLab DevSecOps tok |
| Azure Pipelines | služba Azure DevOps s rôznymi agentmi | organizácie využívajúce Azure DevOps |
| Jenkins | rozšíriteľný server prevádzkovaný používateľom | vlastné a historické podnikové pipeline |
| Tekton | Kubernetes-native stavebné bloky pipeline | platformy typu cloud-native nad Kubernetes |
Nástroje riešia podobné kroky, ale používajú odlišnú syntax, model oprávnení a spôsob prevádzky runnerov. Výber závisí od umiestnenia repozitára, požiadaviek a schopnosti tímu nástroj spravovať.
Azure DevOps poskytuje Azure Pipelines, správu pracovných položiek, repozitáre a testovacie služby. Azure Functions je serverless výpočtová služba a môže byť cieľom deploymentu; sama nie je CI/CD systémom. Podobne Jira, Prometheus, Grafana a Elastic Stack dopĺňajú plánovanie alebo prevádzku, ale nenahrádzajú pipeline.
Najčastejšie problémy
Lokálne to funguje, ale runner zlyhá
Skontrolujte verziu runtime, operačný systém, uzamknutý súbor závislostí, citlivosť názvov súborov na veľkosť písmen a chýbajúce premenné. Build nemá závisieť od nezapísaného lokálneho súboru.
Workflow sa nespustil
Overte umiestnenie v .github/workflows/, odsadenie YAML, názov vetvy a filtre udalosti on. Zmena workflow musí byť prítomná v revízii, pre ktorú GitHub udalosť vyhodnocuje.
Publikovanie obrazu nemá oprávnenie
Skontrolujte packages: write, prihlásenie pomocou GITHUB_TOKEN, vlastníctvo namespace a prepojenie existujúceho balíka s repozitárom. Osobný token nepridávajte automaticky ako obchádzku.
Nasadenie čaká alebo zlyhá
kubectl rollout status deployment/web -n studentwiki
kubectl get pods -n studentwiki
kubectl describe deployment web -n studentwiki
kubectl describe pod <nazov-podu> -n studentwiki
Častými príčinami sú neexistujúci obraz, chýbajúci imagePullSecret, neúspešná readiness probe, nedostatok zdrojov alebo nedostatočné RBAC oprávnenia.
Produkčný job nečaká na schválenie
Samotný riadok environment: production nestačí. V nastaveniach GitHub environment treba nakonfigurovať required reviewers a prípadne obmedziť povolené vetvy alebo tagy.
Pipeline je príliš pomalá
Najprv zmerajte trvanie krokov. Potom možno paralelizovať nezávislé testy, používať cache, zmenšiť Docker build context a využiť cache vrstiev. Testy sa nesmú vynechať iba preto, aby graf vyzeral rýchlejšie.
Kontrolný zoznam CI/CD
- Pipeline je uložená a verzovaná spolu s kódom.
- Pull request vyžaduje automatické kontroly a review.
- Build používa uzamknuté verzie závislostí.
- Artefakt sa zostaví raz a propaguje medzi prostrediami.
- Artefakt možno spojiť s commitom a pipeline runom.
- Joby a tokeny majú minimálne oprávnenia.
- Tajomstvá nie sú v repozitári, obraze ani logoch.
- Produkčné nasadenie má primerané ochranné pravidlá.
- Pipeline overuje rollout a poskytuje diagnostiku.
- Existuje otestovaný rollback alebo roll-forward postup.
- Pri GitOps je stav každého prostredia opísaný v repozitári a ručné zmeny v klastri sa zisťujú.
- Po nasadení sa sledujú technické aj používateľské metriky.
Cvičenia
- Vysvetlite rozdiel medzi continuous delivery a continuous deployment na príklade produkčného schválenia.
- Doplňte job, ktorý uloží report testov ako workflow artifact aj pri zlyhaní testov.
- Upravte spúšťanie tak, aby release tag
v*publikoval aj zodpovedajúci tag obrazu. - Nahraďte
KUBE_CONFIGkrátkodobým OIDC prihlásením pre zvolený klaud. - Navrhnite RBAC rolu, ktorá smie aktualizovať iba Deployment
webv namespacestudentwiki. - Simulujte neexistujúci obraz, diagnostikujte
ImagePullBackOffa vykonajte rollback. - Porovnajte tri stratégie nasadenia pre aplikáciu s databázovou migráciou.
- Nainštalujte Argo CD, vytvorte
Applicationpre staging a overte, že ručná zmena počtu replík sa vráti podľa repozitára.
Zhrnutie
DevOps prepája vývoj a prevádzku prostredníctvom spoločnej zodpovednosti, automatizácie a spätnej väzby. CI priebežne overuje integrované zmeny, continuous delivery udržiava artefakt pripravený na vydanie a continuous deployment automatizuje aj jeho prechod do produkcie. Bezpečná pipeline zostaví artefakt iba raz, jednoznačne ho označí, používa minimálne oprávnenia, chráni tajomstvá a po nasadení overí skutočný stav služby. GitOps presúva požadovaný stav prostredí do Git repozitára a nasadenie vykonáva agent v klastri, ktorý priebežne odstraňuje odchýlky.
Odporúčaná literatúra
- GitHub Actions – dokumentácia
- Syntax workflow pre GitHub Actions
- Bezpečné používanie GitHub Actions
- GitHub Container Registry
- Kubernetes Deployments
- OpenGitOps – princípy GitOps
- Argo CD – dokumentácia
- Flux – dokumentácia
- DORA – výskum a metriky
- Martin Fowler: Continuous Delivery
- Jez Humble, David Farley: Continuous Delivery, Addison-Wesley, 2010
- Nicole Forsgren, Jez Humble, Gene Kim: Accelerate, IT Revolution Press, 2018
- Gene Kim et al.: The DevOps Handbook, 2. vydanie, IT Revolution Press, 2021