Docker Compose a Docker Swarm
Reálne aplikácie zvyčajne netvorí iba jeden kontajner. Webová aplikácia môže potrebovať databázu, cache, front správ alebo reverzný proxy server. Ručné spúšťanie každého kontajnera samostatným príkazom je zdĺhavé a náchylné na chyby.
Docker Compose umožňuje opísať a spravovať viac kontajnerov ako jednu aplikáciu na jednom Docker hostiteľovi; jeho aplikačný model definuje Compose Specification. Docker Swarm je naopak orchestrátor zabudovaný do Docker Engine. Dokáže rozmiestniť služby na viac uzlov, udržiavať požadovaný počet replík a postupne ich aktualizovať. Rozdiel v rozsahu oboch nástrojov znázorňuje obrázok 4.1.
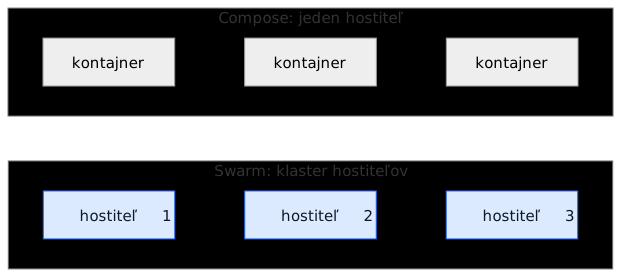
Obrázok 4.1: Docker Compose na jednom hostiteľovi a Docker Swarm na klastri
Docker Compose a YAML konfigurácia
Aktuálna verzia nástroja sa používa príkazom docker compose. Starší samostatný príkaz docker-compose patrí ku Compose V1 a v nových postupoch sa už nepoužíva.
Compose načítava opis aplikácie zo súboru vo formáte YAML. Preferovaný názov je compose.yaml, podporované sú aj názvy compose.yml, docker-compose.yaml a docker-compose.yml. YAML vyjadruje vnorenie odsadením medzerami, preto je potrebné dodržiavať jeho presnú štruktúru.
Moderný Compose súbor nemusí obsahovať položku version. Tá zostala v Compose Specification iba pre spätnú kompatibilitu, je zastaraná a Compose aj tak použije najnovšiu schému, ktorú pozná.
Základná štruktúra vyzerá takto:
name: moja-aplikacia

services:
  web:
    image: nginx:alpine

volumes: {}
networks: {}
Najdôležitejšia je sekcia services. Každá jej položka opisuje jednu službu, z ktorej Compose vytvorí kontajner. Horné sekcie volumes a networks definujú pomenované zväzky a siete spoločné pre projekt. Voliteľné name určuje názov celého Compose projektu.
Praktický príklad: PostgreSQL a Adminer
Nasledujúci príklad vytvorí databázu PostgreSQL a webové rozhranie Adminer. Obe služby budú v internej sieti a databázové dáta sa uložia do pomenovaného zväzku.
Najskôr vytvorte súbor .env s demonštračnými hodnotami:
POSTGRES_DB=studentwiki
POSTGRES_USER=student
POSTGRES_PASSWORD=zmen-ma
Súbor .env poskytuje hodnoty pre nahradenie v compose.yaml. Skutočné heslá a iné tajomstvá sa nemajú ukladať do Git repozitára. V produkcii sa používa bezpečná správa tajomstiev.
Do rovnakého adresára uložte compose.yaml:
name: databazova-aplikacia

services:
  db:
    image: postgres:17-alpine
    environment:
      POSTGRES_DB: ${POSTGRES_DB}
      POSTGRES_USER: ${POSTGRES_USER}
      POSTGRES_PASSWORD: ${POSTGRES_PASSWORD}
    volumes:
      - db_data:/var/lib/postgresql/data
    networks:
      - backend
    healthcheck:
      test: ["CMD-SHELL", "pg_isready -U ${POSTGRES_USER} -d ${POSTGRES_DB}"]
      interval: 10s
      timeout: 5s
      retries: 5
      start_period: 10s
    restart: unless-stopped

  adminer:
    image: adminer:latest
    environment:
      ADMINER_DEFAULT_SERVER: db
    ports:
      - "8080:8080"
    networks:
      - backend
    depends_on:
      db:
        condition: service_healthy
    restart: unless-stopped

volumes:
  db_data:

networks:
  backend:
Použité položky majú nasledujúci význam:
imageurčuje obraz kontajnera, ktorý sa má stiahnuť a spustiť.environmentnastavuje premenné prostredia vo vnútri kontajnera.volumespripája pomenovaný zväzok do adresára, kde PostgreSQL ukladá dáta.networkspripája služby do sietebackend.portsmapuje port8080hostiteľa na port8080kontajnera Adminer.healthcheckpravidelne overuje, či je databáza pripravená prijímať spojenia.depends_ons podmienkouservice_healthyodloží spustenie Adminera, kým databáza neprejde kontrolou zdravia.restart: unless-stoppedreštartuje kontajner po chybe alebo reštarte Docker Engine, ak ho používateľ vedome nezastavil.
Komunikácia služieb
Compose poskytuje službám v rovnakej sieti DNS. Adminer sa preto pripája k databáze pomocou názvu služby db, nie pomocou meniacej sa IP adresy. Databázový port nie je publikovaný na hostiteľovi, a tak je databáza dostupná iba kontajnerom v sieti backend. Podrobnosti o predvolenej sieti a názvoch služieb uvádza dokumentácia Networking in Compose. Komunikáciu služieb v príklade znázorňuje obrázok 4.2.
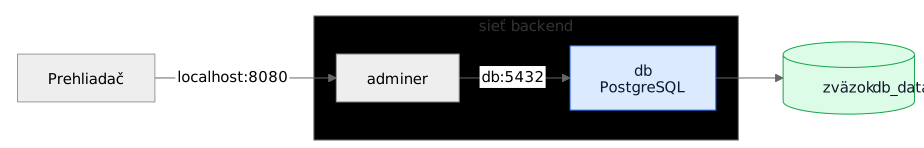
Obrázok 4.2: Aplikácia Adminer a PostgreSQL v Docker Compose
Položka expose deklaruje interný port služby bez jeho publikovania na hostiteľovi. Položka ports naopak vytvára mapovanie smerom z hostiteľa. Kontajnery v rovnakej sieti dokážu komunikovať na porte kontajnera aj bez uvedenia expose.
Práca s Docker Compose cez príkazový riadok
Pred spustením je vhodné overiť syntax a nahradenie premenných:
docker compose config --quietPríkaz skončí bez výstupu, ak je konfigurácia platná. Samotné docker compose config zobrazí výslednú zlúčenú konfiguráciu. Jeho výstup môže obsahovať dosadené citlivé hodnoty, preto ho nezverejňujeme bez kontroly.
Obrazy stiahnite a aplikáciu spustite na pozadí:
docker compose pull
docker compose up -d
Stav služieb a priebežné logy zobrazia príkazy:
docker compose ps
docker compose logs -f
Sledovanie logov ukončite klávesovou skratkou Ctrl+C; kontajnery pritom zostanú spustené. Rozhranie Adminer bude dostupné na adrese http://localhost:8080. Ako server uveďte db a použite prihlasovacie hodnoty zo súboru .env.
Príkaz možno vykonať aj priamo v konkrétnej službe:
docker compose exec db psql -U student -d studentwikiInteraktívneho klienta PostgreSQL ukončite príkazom \q. Jednu službu možno reštartovať alebo zastaviť a znovu spustiť bez ovplyvnenia ostatných:
docker compose restart adminer
docker compose stop adminer
docker compose start adminer
Celú aplikáciu zastavte a jej kontajnery aj sieť odstráňte príkazom:
docker compose downPomenovaný zväzok db_data a databázové dáta zostanú zachované. Nasledujúci príkaz odstráni aj zväzky projektu a znamená stratu uložených databázových dát:
docker compose down -vĎalšie možnosti Compose konfigurácie
build a image
Položka image použije hotový obraz z registra. Položka build zostaví vlastný obraz z Dockerfile. Služba môže obsahovať obe položky, napríklad:
services:
  api:
    build:
      context: .
      dockerfile: Dockerfile
    image: moja-api:1.0
Takúto službu zostavte a spustite príkazom docker compose up -d --build.
environment a env_file
environment nastavuje jednotlivé hodnoty priamo v definícii služby. env_file odovzdá premenné zo súboru do kontajnera:
services:
  api:
    image: moja-api:1.0
    env_file:
      - app.env
Súbor .env pri Compose primárne slúži na dosadzovanie ${PREMENNYCH} do konfigurácie. Nie je automaticky totožný s env_file, ktorý nastavuje prostredie konkrétnej služby.
Override súbory
Spoločný základ a odlišnosti prostredí možno rozdeliť do viacerých súborov. Neskorší súbor upraví alebo doplní predchádzajúci:
docker compose -f compose.yaml -f compose.prod.yaml config
docker compose -f compose.yaml -f compose.prod.yaml up -d
Výsledok zlúčenia treba vždy skontrolovať príkazom config, pretože niektoré hodnoty sa nahrádzajú a iné zoznamy sa spájajú.
Profiles
Profily umožňujú spúšťať voliteľné služby iba podľa potreby. Ak je Adminer iba vývojovým nástrojom, do jeho definície možno pridať:
services:
  adminer:
    profiles:
      - tools
Profil aktivujte príkazom:
docker compose --profile tools up -dŠkálovanie služby
Bezstavovú službu možno lokálne spustiť vo viacerých inštanciách:
docker compose up -d --scale worker=3Škálovaná služba nesmie používať pevný container_name, pretože každá inštancia potrebuje jedinečný názov. Konflikt môže vzniknúť aj pri mapovaní rovnakého pevného portu hostiteľa. Compose navyše nie je klastrový orchestrátor: všetky repliky zostávajú na jednom hostiteľovi.
Docker Swarm
Docker Swarm je orchestrátor zabudovaný priamo do Docker Engine. Spája viac Docker hostiteľov do klastra a používa rovnaký YAML zápis ako Compose. V praxi ho dnes vo väčšine nasadení nahradil Kubernetes, ktorému sa venuje nasledujúca kapitola. Swarm preto uvádzame stručne, ako jednoduchší príklad klastrovej orchestrácie a most medzi Compose a Kubernetes.
Každý hostiteľ v klastri je node s jednou z dvoch rolí:
- manager udržiava stav klastra, prijíma príkazy a plánuje úlohy,
- worker vykonáva pridelené úlohy a spúšťa kontajnery.
Vzťah manager a worker uzlov znázorňuje obrázok 4.3.
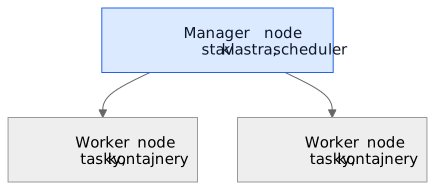
Obrázok 4.3: Architektúra Docker Swarm: manager a worker uzly
Manager uzly sa dohodujú na stave pomocou konsenzu Raft, preto je v produkcii vhodný nepárny počet managerov, zvyčajne tri alebo päť. V Swarme nenasadzujeme jednotlivé kontajnery, ale služby. Služba určuje obraz, počet replík, siete a pravidlá aktualizácie a každá jej replika je task. Swarm priebežne porovnáva skutočný stav s požadovaným a za zlyhanú repliku vytvorí náhradu. Overlay sieť prepája tasky na rôznych uzloch a routing mesh prijme požiadavku na publikovanom porte ktoréhokoľvek uzla a pošle ju dostupnej replike.
Krátka ukážka
Súbor stack.yaml opisuje webovú službu s tromi replikami a postupnou aktualizáciou:
version: "3.8"

services:
  web:
    image: nginx:alpine
    ports:
      - "8080:80"
    deploy:
      replicas: 3
      update_config:
        parallelism: 1
        order: start-first
Na lokálne vyskúšanie stačí jednouzlový Swarm. Nasledujúce príkazy ho vytvoria, nasadia stack, zmenia počet replík, aktualizujú obraz, vrátia zmenu a prostredie uprace:
docker swarm init
docker stack deploy -c stack.yaml demo
docker stack services demo
docker service scale demo_web=5
docker service update --image nginx:stable-alpine demo_web
docker service rollback demo_web
docker stack rm demo
docker swarm leave --force
Príkaz docker stack deploy používa starší formát Compose file v3, preto je položka version zámerná a položky ako build ignoruje. Obraz musí byť dostupný v registri pre všetky uzly. Ďalšie uzly sa pripájajú tokenom z príkazu docker swarm join-token worker, s ktorým treba zaobchádzať ako s citlivým údajom. Podrobnosti uvádza Swarm mode overview.
Compose, Swarm a Kubernetes
| Vlastnosť | Docker Compose | Docker Swarm | Kubernetes |
|---|---|---|---|
| Typické prostredie | lokálny vývoj a jeden server | menší až stredný Docker klaster | rozsiahle a komplexné klastre |
| Počet uzlov | jeden | jeden alebo viac | jeden alebo viac |
| Deklaratívna konfigurácia | áno | áno | áno |
| Automatický self-healing | obmedzený pravidlami reštartu | áno | áno |
| Rolling update a rollback | nie ako klastrová operácia | áno | áno |
| Náročnosť | nízka | stredná | vyššia |
Compose je vhodný na reprodukovateľné vývojové prostredia a jednoduché nasadenia na jednom hostiteľovi. Swarm pridáva klastrové plánovanie, replikáciu a aktualizácie pri zachovaní prístupu blízkeho Dockeru. Kubernetes poskytuje rozsiahlejší ekosystém a viac možností riadenia, ktorým sa venuje nasledujúca kapitola.
Zhrnutie
Docker Compose opisuje viacslužbovú aplikáciu v YAML a umožňuje ju spravovať ako jeden projekt. Služby komunikujú cez DNS názvy, pomenované zväzky oddeľujú dáta od kontajnerov a healthcheck pomáha rozlíšiť spustený proces od skutočne pripravenej služby.
Docker Swarm rozširuje rovnaký model na klaster: pracuje so službami a taskmi, udržiava požadovaný počet replík a podporuje postupnú aktualizáciu aj rollback. Je jednoduchší než Kubernetes, ale v súčasných nasadeniach sa používa menej.
Odporúčaná literatúra
- Docker: Compose manual
- Compose Specification: The Compose Specification
- Docker: Swarm mode overview
- Docker: Deploy a stack to a swarm
- Sean P. Kane, Karl Matthias: Docker: Up & Running, 3. vydanie, O'Reilly Media, 2023