Klaudové technológie
Klaud mení spôsob využívania IT infraštruktúry: namiesto vlastníctva fyzických serverov umožňuje pružne využívať zdroje poskytované cez internet. Kapitola vysvetľuje jeho vlastnosti, históriu, modely služieb a spôsoby nasadenia na praktických príkladoch a diagramoch.
Definícia
Klaud computing je model poskytovania IT služieb cez internet, ktorý umožňuje využívať výpočtové zdroje bez vlastníctva fyzickej infraštruktúry. Organizácia si namiesto nákupu servera prenajíma potrebný výkon na požadovaný čas. Formálnu a často používanú definíciu spolu s piatimi základnými vlastnosťami uvádza NIST SP 800-145.
Príkladom je webová aplikácia s bežne nízkou návštevnosťou a občasným prudkým nárastom počtu používateľov. Tradičný model by vyžadoval výkonný server dimenzovaný „pre istotu“, zatiaľ čo klaud umožňuje dynamicky prispôsobiť kapacitu (obrázok 2.1):
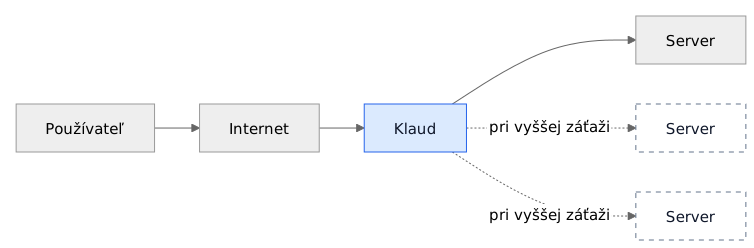
Obrázok 2.1: Klaud prispôsobuje počet serverov aktuálnej záťaži
Medzi základné vlastnosti klaudu patria samoobslužné poskytovanie zdrojov na požiadanie, široký sieťový prístup, združovanie zdrojov, rýchla elasticita a meraná služba. S týmito princípmi sa používatelia stretávajú napríklad pri ukladaní súborov v službe Google Drive alebo pri sledovaní obsahu cez Netflix.
Poskytovatelia klaudu
Medzi najvýznamnejších poskytovateľov patria Amazon Web Services (AWS), Microsoft Azure a Google Cloud Platform (GCP). Ponúkajú podobné kategórie služieb, ale výber závisí od požiadaviek a existujúceho technologického prostredia organizácie.
Organizácia využívajúca nástroje spoločnosti Microsoft môže zvoliť Azure pre jednoduchšiu integráciu. Pri výbere však treba porovnať konkrétne služby, náklady, požiadavky na prenositeľnosť a dostupnosť v regiónoch.
História
Vývoj klaudu je výsledkom postupnej evolúcie IT infraštruktúry. Prehľad jeho referenčnej architektúry a úloh účastníkov poskytuje NIST SP 500-292. Najskôr existovali centralizované mainframe systémy, ku ktorým sa pristupovalo cez jednoduché terminály.
Postupne sa tento model transformoval na klient-server architektúru, ktorá oddelila používateľské zariadenia od serverov a umožnila širšie využitie IT.
Skutočný zlom však priniesla virtualizácia, ktorá umožnila rozdeliť jeden fyzický server na viac virtuálnych systémov. Celý vývoj zhŕňa obrázok 2.2.
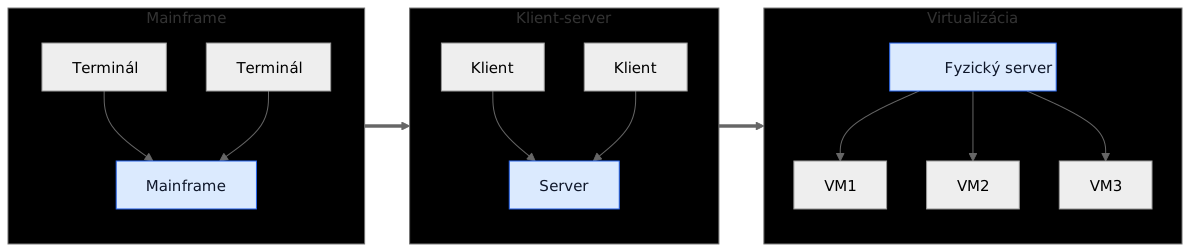
Obrázok 2.2: Vývoj od mainframe cez klient-server po virtualizáciu
Virtualizácia pripravila základ moderného klaudu, pretože umožnila efektívne rozdeľovať a spravovať veľké množstvo výpočtových zdrojov.
Základné pojmy
Škálovateľnosť je schopnosť systému prispôsobiť výkon aktuálnemu zaťaženiu. Pri vyššom dopyte možno pridať ďalšie zdroje (obrázok 2.3):
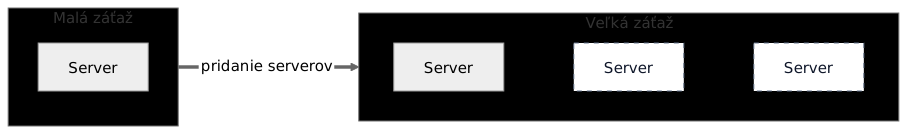
Obrázok 2.3: Škálovanie pridaním ďalších serverov pri vyššej záťaži
Na škálovateľnosť prirodzene nadväzuje elasticita, ktorá zabezpečuje, že toto prispôsobenie prebieha automaticky a v reálnom čase. Typickým príkladom je e-shop počas výpredajov, kde sa výkon zvýši len na potrebný čas.
S tým súvisí aj dostupnosť, ktorá sa v klaude rieši rozdelením infraštruktúry do viacerých geografických oblastí (obrázok 2.4):
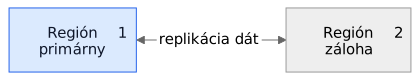
Obrázok 2.4: Replikácia dát medzi dvoma regiónmi pre vyššiu dostupnosť
Pri výpadku jedného regiónu môže jeho úlohy prevziať druhý región.
Modely klaudových služieb
Rozdiel medzi modelmi IaaS, PaaS a SaaS spočíva najmä v rozdelení správy a kontroly medzi zákazníka a poskytovateľa; ich hranice definuje NIST SP 800-145. Pri IaaS má používateľ kontrolu nad operačným systémom a aplikáciami, zatiaľ čo klaud zabezpečuje infraštruktúru.
Pri modeli PaaS spravuje poskytovateľ aj operačný systém a behové prostredie. Používateľ sa tak môže sústrediť na vývoj a nasadenie aplikácie.
Najvyššiu úroveň abstrakcie predstavuje SaaS. Poskytovateľ prevádzkuje celú aplikáciu a používateľ využíva hotový produkt, napríklad e-mailovú službu alebo online kancelársky balík.
Pri bezserverovej architektúre (serverless) sa aplikácia môže skladať z kódu reagujúceho na udalosti, zatiaľ čo infraštruktúru spravuje poskytovateľ (obrázok 2.5):
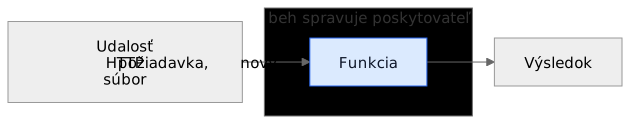
Obrázok 2.5: Bezserverová architektúra: udalosť spustí funkciu, ktorej beh spravuje poskytovateľ
Rozdelenie zodpovednosti možno čítať zdola nahor (obrázok 2.6):
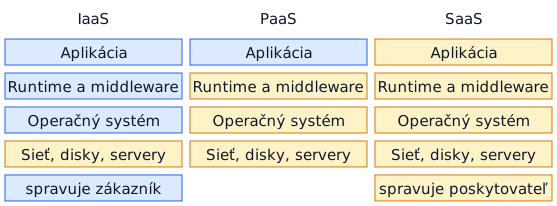
Obrázok 2.6: Rozdelenie správy vrstiev medzi zákazníka a poskytovateľa pri IaaS, PaaS a SaaS
Spôsob nasadenia klaudu
Pri nasadení klaudu ide predovšetkým o mieru kontroly a zdieľania. Verejný klaud poskytuje externý poskytovateľ a jeho infraštruktúru využíva viacero zákazníkov. Zdroje sú logicky oddelené, hoci môžu bežať na spoločnom hardvéri.
Súkromný klaud je vyhradený jednej organizácii. Tá má väčšiu kontrolu nad prostredím, no zodpovedá aj za jeho správu a náklady.
Medzi týmito prístupmi vzniká hybridný klaud, ktorý kombinuje oba svety. Všetky tri spôsoby nasadenia porovnáva obrázok 2.7.
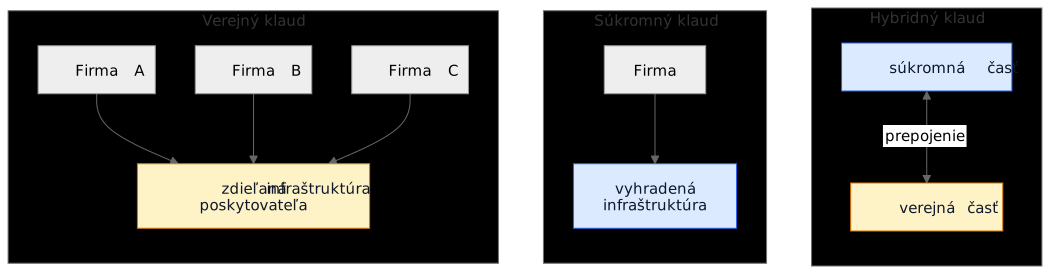
Obrázok 2.7: Verejný, súkromný a hybridný klaud
Takéto prepojenie umožňuje rozdeliť záťaž a dáta podľa požiadaviek organizácie.
Príklady klaudových služieb
Reálna aplikácia v klaude zvyčajne využíva viacero spolupracujúcich komponentov. Požiadavka používateľa môže prejsť cez vyrovnávač záťaže na server a následne do databázy (obrázok 2.8):
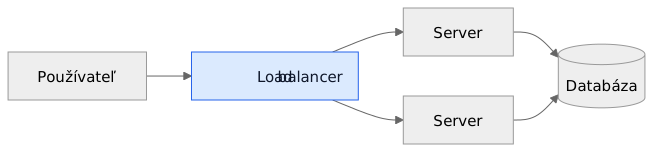
Obrázok 2.8: Webová aplikácia s load balancerom, viacerými servermi a databázou
Takýto systém môže využívať rôzne typy úložísk podľa potreby:
| Typ úložiska | Typické použitie |
|---|---|
| blokové (block) | databázy, disky virtuálnych strojov |
| súborové (file) | zdieľané adresáre |
| objektové (object) | médiá, zálohy, statické súbory |
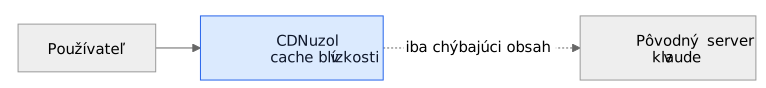
Obrázok 2.9: Doručovanie obsahu cez CDN
Na zlepšenie výkonu sa často používa CDN, ktoré doručuje obsah z najbližšieho servera (obrázok 2.9):
Záver
Klaud predstavuje zásadný posun od vlastníctva k flexibilnému využívaniu zdrojov. Umožňuje rýchle nasadenie, vysokú dostupnosť a efektívne škálovanie bez veľkých počiatočných investícií. Tento prístup je obzvlášť výhodný v dynamickom prostredí, kde sa požiadavky neustále menia.
Na druhej strane však prináša aj nové výzvy, ako sú závislosť od poskytovateľa či otázky bezpečnosti. Rozdiel oproti tradičnému prístupu možno zhrnúť veľmi jednoducho:
- lokálnu infraštruktúru vlastní organizácia.
- klaudovú infraštruktúru si organizácia prenajíma
Moderné stratégie ako hybridný klaud rozširujú možnosti využitia, ale zároveň zvyšujú komplexnosť. Voľba klaudovej stratégie je preto organizačným a ekonomickým rozhodnutím, nielen výberom technológie. Bezpečnostné úlohy sa pritom nestrácajú, ale delia medzi zákazníka a poskytovateľa podľa konkrétneho modelu služby, ako vysvetľuje AWS model zdieľanej zodpovednosti.
Odporúčaná literatúra
- Peter Mell, Timothy Grance: The NIST Definition of Cloud Computing (SP 800-145)
- Fang Liu et al.: NIST Cloud Computing Reference Architecture (SP 500-292)
- NIST: Cloud Computing Standards Roadmap (SP 500-291 Rev. 2)
- AWS: Shared Responsibility Model
- Thomas Erl, Ricardo Puttini, Zaigham Mahmood: Cloud Computing: Concepts, Technology & Architecture, Pearson, 2013
- Michael J. Kavis: Architecting the Cloud, Wiley, 2014