Virtualizácia a kontajnery
Úvod
Virtualizácia patrí medzi najdôležitejšie technologické koncepty súčasnej informatiky a tvorí základ fungovania moderných digitálnych služieb. V prostredí, kde sa neustále zvyšujú nároky na výkon, dostupnosť a flexibilitu systémov, umožňuje virtualizácia efektívne využívať fyzické zdroje a zároveň poskytovať používateľom izolované a bezpečné prostredia. Vďaka nej je možné prevádzkovať viacero nezávislých systémov na jednom fyzickom zariadení, čo výrazne znižuje náklady a zvyšuje efektivitu infraštruktúry.
V kontexte klaud computingu umožňuje virtualizácia poskytovať infraštruktúru ako službu. Používatelia nemusia vlastniť fyzické servery, ale môžu si prenajať virtuálne zdroje, ktoré sa prispôsobujú ich potrebám. Kapitola vysvetľuje princípy virtualizácie, rozdiely medzi virtuálnymi strojmi a kontajnermi a praktické využitie nástroja Docker.
Význam virtualizácie pre klaud computing
Virtualizácia zohráva kľúčovú úlohu v klaud computingu, pretože umožňuje oddeliť fyzický hardvér od softvéru a vytvoriť tak flexibilnú vrstvu, ktorá sprostredkúva prístup k výpočtovým zdrojom. Tento proces sa označuje ako abstrakcia hardvéru, čo znamená, že fyzické komponenty ako procesor, pamäť alebo disk sa prezentujú používateľovi ako virtuálne zdroje. Používateľ tak nepracuje priamo s fyzickým zariadením, ale s jeho logickou reprezentáciou, ktorú môže jednoducho konfigurovať a spravovať.
Model Infraštruktúra ako služba (Infrastructure as a Service, IaaS) poskytuje infraštruktúru vo forme služby. Poskytovateľ klaudu spravuje fyzické servery a sieťovú infraštruktúru, zatiaľ čo používateľ vytvára virtuálne servery podľa vlastných požiadaviek. Výkon, pamäť alebo úložisko tak možno meniť bez fyzického zásahu do hardvéru.
Virtualizácia zároveň umožňuje efektívne využitie zdrojov, pretože jeden fyzický server môže hostiť viacero virtuálnych prostredí. To znamená, že výkon servera nie je nevyužitý, ale je rozdelený medzi viacerých používateľov. Tento princíp je úzko spojený s pojmom multi-tenancy, ktorý označuje schopnosť systému obsluhovať viacerých zákazníkov súčasne bez toho, aby sa navzájom ovplyvňovali. Každý zákazník má pritom svoje vlastné izolované prostredie (obrázok 3.1).
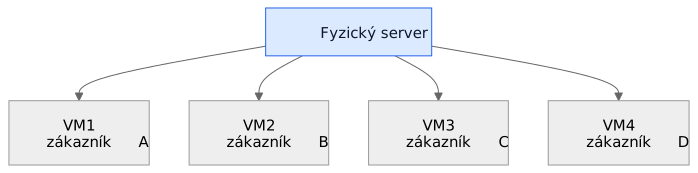
Obrázok 3.1: Fyzický server rozdelený na virtuálne stroje viacerých zákazníkov (multi-tenancy)
Elasticita označuje schopnosť systému dynamicky meniť zdroje podľa aktuálnej záťaže. Pri náhlom náraste počtu používateľov môže systém automaticky pridať virtuálne servery a pri poklese záťaže ich uvoľniť. Súvisiace škálovanie môže byť horizontálne, teda pridávanie serverov, alebo vertikálne, teda zvyšovanie výkonu existujúceho servera.
Vysoká dostupnosť (high availability) predstavuje schopnosť systému fungovať aj pri zlyhaní časti infraštruktúry. V klaudovom prostredí sa môže dosiahnuť napríklad presunutím virtuálneho stroja na iný fyzický server.
Čo je virtualizácia
Virtualizácia je technológia, ktorá umožňuje vytvárať virtuálne verzie fyzických zariadení alebo systémov. Základným princípom je abstrakcia, teda oddelenie logickej vrstvy od fyzickej. To znamená, že aplikácie nekomunikujú priamo s hardvérom, ale s jeho virtualizovanou reprezentáciou, ktorá sprostredkúva prístup k zdrojom.
Hypervízor je softvérová vrstva, ktorá vytvára a spravuje virtuálne stroje, prideľuje im zdroje a zabezpečuje ich izoláciu. Hypervízor typu 1 (bare-metal) beží priamo na hardvéri. Hypervízor typu 2 beží nad hostiteľským operačným systémom, čo zjednodušuje použitie za cenu dodatočnej réžie. Vrstvy virtualizácie znázorňuje obrázok 3.2.
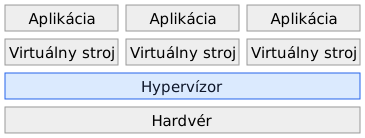
Obrázok 3.2: Vrstvy virtualizácie
Virtualizácia môže mať rôzne formy. Plná virtualizácia poskytuje hosťovanému systému virtuálnu hardvérovú platformu, takže operačný systém nemusí byť upravený. Pri paravirtualizácii operačný systém vie, že beží vo virtualizovanom prostredí, a komunikuje efektívnejšie s hypervízorom. Virtualizácia na úrovni operačného systému, ktorá je základom kontajnerov, umožňuje spúšťať viacero izolovaných prostredí nad jedným jadrom. Terminológiu a bezpečnostné dôsledky virtualizácie podrobnejšie rozoberá NIST SP 800-125.
Virtuálne stroje
Virtuálne stroje predstavujú základnú jednotku virtualizácie a fungujú ako plnohodnotné počítače v rámci jedného fyzického zariadenia. Každý virtuálny stroj obsahuje vlastný operačný systém, čo znamená, že je úplne nezávislý od ostatných. Tento prístup poskytuje vysokú mieru izolácie, pretože problémy v jednom virtuálnom stroji neovplyvňujú ostatné.
Základným pojmom je obraz virtuálneho stroja, ktorý predstavuje súbor obsahujúci celý operačný systém a konfiguráciu. Pri spustení sa z tohto obrazu vytvorí bežiaca inštancia. Nevýhodou tohto prístupu je vyššia náročnosť na zdroje, pretože každý virtuálny stroj obsahuje kompletný operačný systém, čo zvyšuje spotrebu pamäte aj procesorového výkonu. Usporiadanie virtuálnych strojov nad hypervízorom ukazuje obrázok 3.3.
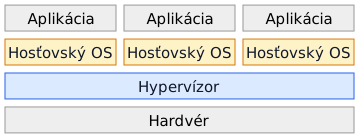
Obrázok 3.3: Virtuálne stroje s vlastnými operačnými systémami nad hypervízorom
Praktickým príkladom môže byť firma, ktorá prevádzkuje databázu na jednom virtuálnom stroji, webový server na druhom a testovacie prostredie na treťom. Každý z nich môže mať iný operačný systém a konfiguráciu, pričom všetky bežia na jednom fyzickom serveri.
Kontajnery a kontajnerizácia
Kontajnery predstavujú moderný prístup k virtualizácii, ktorý funguje na úrovni operačného systému. Na rozdiel od virtuálnych strojov neobsahujú vlastný operačný systém, ale zdieľajú kernel hostiteľského systému. Kernel je jadro operačného systému, ktoré zabezpečuje komunikáciu medzi hardvérom a softvérom, a jeho zdieľanie výrazne znižuje nároky na zdroje.
Izolácia kontajnerov je zabezpečená pomocou mechanizmov ako namespaces a cgroups. Namespaces zabezpečujú, že každý kontajner vidí len svoje vlastné procesy, súbory a sieťové rozhrania. Cgroups, teda control groups, riadia využívanie zdrojov, ako je CPU alebo pamäť, čím zabraňujú tomu, aby jeden kontajner spotreboval všetky dostupné zdroje. Základné vlastnosti kontajnerov, obrazov a registrov sumarizuje Docker – What is a container?. Kontajnery nad zdieľaným jadrom hostiteľa znázorňuje obrázok 3.4.
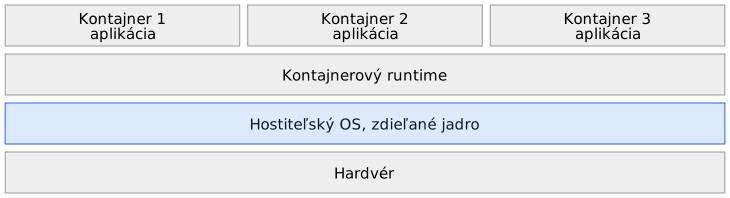
Obrázok 3.4: Kontajnery so zdieľaným jadrom hostiteľského operačného systému
Kontajnery majú rýchly štart a nízku režijnú záťaž, čo znamená, že sa spúšťajú v priebehu sekúnd a umožňujú vysokú hustotu nasadenia aplikácií.
Virtuálne stroje vs kontajnery
Rozdiel medzi virtuálnymi strojmi a kontajnermi spočíva najmä v úrovni izolácie a náročnosti na zdroje. Virtuálne stroje obsahujú celý operačný systém, čo zabezpečuje silnú izoláciu, ale zároveň zvyšuje spotrebu zdrojov a čas spustenia. Kontajnery naopak zdieľajú kernel, čo ich robí ľahšími a rýchlejšími, no izolácia je mierne slabšia. Rozdiel oboch prístupov ukazuje obrázok 3.5.
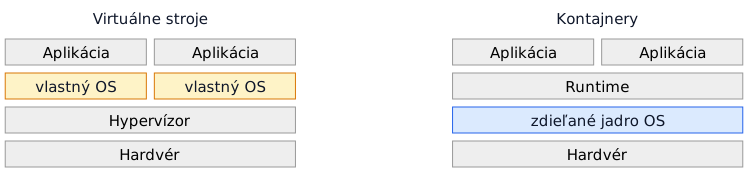
Obrázok 3.5: Porovnanie virtuálnych strojov a kontajnerov
V praxi sa virtuálne stroje používajú tam, kde je potrebná vysoká bezpečnosť alebo rôzne operačné systémy, zatiaľ čo kontajnery sú ideálne pre moderné aplikácie, ktoré vyžadujú rýchle nasadenie a škálovanie.
Docker ako nástroj kontajnerizácie
Docker je platforma, ktorá umožňuje vytvárať, distribuovať a spúšťať kontajnery. Jeho hlavnou výhodou je prenositeľnosť: obraz obsahuje aplikáciu a jej používateľský priestor, ale kompatibilita stále závisí od architektúry CPU a jadra hostiteľa. Architektúru klienta, démona, objektov a registra opisuje Docker Engine overview.
Architektúra Dockeru pozostáva z viacerých komponentov. Docker klient je nástroj, pomocou ktorého používateľ zadáva príkazy. Docker démon je proces, ktorý tieto príkazy vykonáva a spravuje kontajnery. Registry je úložisko obrazov, odkiaľ sa kontajnery sťahujú alebo kam sa ukladajú. Vzťah týchto komponentov znázorňuje obrázok 3.6.
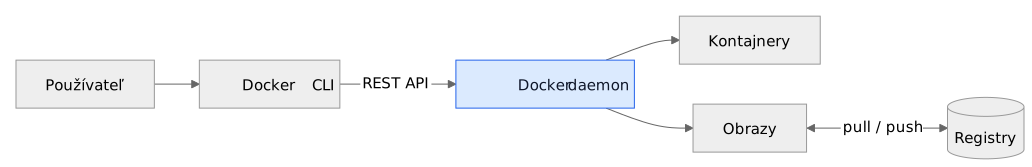
Obrázok 3.6: Architektúra Dockeru: klient, démon, obrazy, kontajnery a register
Praktické použitie Docker CLI
Docker CLI je nástroj príkazového riadka na komunikáciu s Docker démonom. Nasledujúci príklad ukazuje základný životný cyklus kontajnera s webovým serverom Nginx. Pred spustením príkladov treba mať Docker nainštalovaný a spustený.
Inštaláciu Dockeru a jeho verziu overte príkazom:
docker --versionObraz Nginx stiahnite z registra Docker Hub:
docker pull nginxPríkaz docker images zobrazí obrazy, ktoré sú dostupné v lokálnom systéme:
docker imagesZo stiahnutého obrazu spustite kontajner s názvom web:
docker run --name web -d -p 8080:80 nginxPoužité prepínače majú nasledujúci význam:
--name webpriradí kontajneru názovweb,-dspustí kontajner na pozadí,-p 8080:80prepojí port8080hostiteľa s portom80v kontajneri,nginxurčuje obraz, z ktorého sa kontajner vytvorí.
Po spustení bude uvítacia stránka Nginx dostupná v prehliadači na adrese http://localhost:8080. Zoznam aktuálne bežiacich kontajnerov zobrazte príkazom:
docker psAk chcete vidieť aj zastavené kontajnery, použite prepínač -a:
docker ps -aVýstup aplikácie a záznamy kontajnera zobrazte pomocou príkazu logs:
docker logs webPríkaz exec umožňuje spustiť príkaz v už bežiacom kontajneri. Nasledujúcim príkazom otvorte interaktívny shell v kontajneri Nginx:
docker exec -it web shPrepínače -i a -t ponechajú otvorený vstup a vytvoria interaktívny terminál. Shell ukončite príkazom exit.
Kontajner zastavte a neskôr opäť spustite príkazmi:
docker stop web
docker start web
Zastavenie kontajner neodstráni. Ak ho už nepotrebujete, najskôr ho zastavte a potom odstráňte:
docker stop web
docker rm web
Príkaz docker rm bežiaci kontajner štandardne neodstráni. Nútené zastavenie a odstránenie možno vykonať príkazom docker rm -f web, ktorý je preto potrebné používať opatrne.
Siete v Dockeri
Sieťovanie v Dockeri predstavuje mechanizmus, ktorý umožňuje kontajnerom komunikovať medzi sebou navzájom, ako aj s externým svetom. Keďže kontajnery sú izolované procesy bežiace na jednom hostiteľskom systéme, je potrebné zabezpečiť riadený spôsob, ako si vymieňajú dáta. Docker preto vytvára virtuálnu sieťovú vrstvu, ktorá funguje podobne ako klasická počítačová sieť, no je plne softvérovo definovaná.
Základným pojmom je sieťový namespace, čo je mechanizmus operačného systému, ktorý zabezpečuje izoláciu sieťového prostredia. Každý kontajner má vlastný namespace, čo znamená, že má svoju vlastnú IP adresu, sieťové rozhrania a routovaciu tabuľku. Kontajner tak „vidí“ iba svoju vlastnú sieť, pokiaľ nie je explicitne prepojený s inými kontajnermi. Tento princíp izolácie je kľúčový pre bezpečnosť aj správne fungovanie aplikácií.
Virtuálne sieťové rozhranie spája kontajner s Docker sieťou. Docker ho pri vytvorení kontajnera automaticky pripojí do virtuálnej siete a nakonfiguruje potrebné sieťové pravidlá (obrázok 3.7).
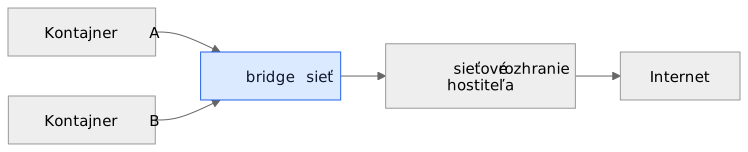
Obrázok 3.7: Bridge sieť v Dockeri
Najčastejšie používaným typom siete je bridge sieť, ktorá predstavuje virtuálnu sieť vytvorenú na jednom hostiteľskom systéme. V tejto sieti môžu kontajnery komunikovať medzi sebou pomocou IP adries alebo názvov kontajnerov. Docker obsahuje vlastný DNS mechanizmus, ktorý automaticky prekladá názvy kontajnerov na ich IP adresy, čo výrazne zjednodušuje konfiguráciu aplikácií. Používateľ tak nemusí manuálne nastavovať IP adresy, ale môže používať logické názvy služieb.
Ďalším typom je host sieť, ktorá predstavuje špecifický režim, v ktorom kontajner nepoužíva izolovanú sieť, ale zdieľa sieť hostiteľského systému. To znamená, že kontajner nemá vlastnú IP adresu, ale používa rovnakú sieťovú konfiguráciu ako hostiteľ. Výhodou tohto prístupu je vyšší výkon, pretože sa eliminuje sieťová virtualizácia, no nevýhodou je nižšia izolácia. Tento režim znázorňuje obrázok 3.8.
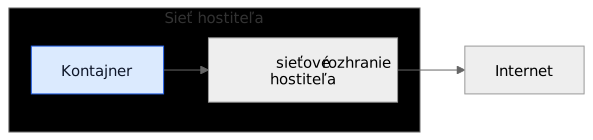
Obrázok 3.8: Kontajner v sieťovom režime host
V distribuovaných systémoch sa využíva overlay sieť, ktorá umožňuje komunikáciu medzi kontajnermi bežiacimi na rôznych fyzických serveroch. V klaudovom prostredí vytvára logickú sieť nad fyzickou infraštruktúrou, takže kontajnery môžu komunikovať, akoby boli v jednej lokálnej sieti.
Špeciálnym prípadom je none sieť, ktorá úplne vypína sieťovú komunikáciu kontajnera. Kontajner v tomto režime nemá prístup ani k iným kontajnerom, ani k internetu. Tento režim sa používa v situáciách, kde je potrebná maximálna izolácia, napríklad pri spracovaní citlivých dát.
Mapovanie portov sprístupňuje službu bežiacu v kontajneri mimo Docker siete. Interný port aplikácie sa pritom prepája s portom na hostiteľskom systéme (obrázok 3.9).
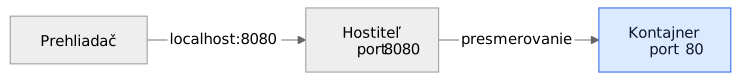
Obrázok 3.9: Mapovanie portu hostiteľa na port kontajnera
V praxi to znamená, že webová aplikácia bežiaca na porte 80 v kontajneri môže byť dostupná na porte 8080 na hostiteľskom počítači. Používateľ tak pristupuje k aplikácii cez hostiteľský systém, ktorý požiadavku presmeruje do kontajnera.
Komunikácia medzi kontajnermi je najjednoduchšia v prípade, že sa nachádzajú v rovnakej sieti. V takom prípade môžu používať názvy kontajnerov ako adresy, čo je umožnené vstavaným DNS serverom Dockeru. Tento prístup je často využívaný pri architektúre mikroservisov, kde jednotlivé služby komunikujú medzi sebou cez sieť.
Sieťovanie v Dockeri umožňuje vytvárať izolované aj prepojené prostredia podľa potrieb aplikácie. Jeho nastavenie ovplyvňuje bezpečnosť, výkon a spoľahlivosť kontajnerizovaných aplikácií v klaudovom prostredí.
Ukladanie dát
V klaudovom prostredí sa aplikácie často dynamicky presúvajú medzi servermi. Zväzky oddeľujú dáta od výpočtovej časti aplikácie, takže kontajner možno presunúť alebo nahradiť bez straty dát. Tento prístup podporuje škálovanie, vysokú dostupnosť a odolnosť systému voči zlyhaniam.
Kontajnery sú navrhnuté ako bezstavové jednotky. Dáta zapísané do zapisovateľnej vrstvy kontajnera sú viazané na jeho životný cyklus a po odstránení kontajnera sa stratia. Tento princíp zjednodušuje škálovanie a nasadzovanie aplikácií, ale trvalé dáta treba ukladať mimo kontajnera.
Základným pojmom je perzistencia dát, čo označuje schopnosť uchovávať dáta nezávisle od životného cyklu kontajnera. To znamená, že aj keď sa kontajner reštartuje alebo odstráni, dáta zostávajú zachované. Docker tento problém rieši pomocou mechanizmov, ktoré umožňujú prepojiť kontajner s externým úložiskom.
Prečo kontajnery neukladajú dáta trvalo
Kontajner má nad nemenným obrazom vlastnú zapisovateľnú vrstvu. Dáta v nej prežijú zastavenie a opätovné spustenie toho istého kontajnera, ale pri jeho odstránení zaniknú. Databázový kontajner preto ukladá svoje súbory do zväzku, ktorý možno pripojiť aj k novému kontajneru. Vrstvy bežiaceho kontajnera zachytáva obrázok 3.10.
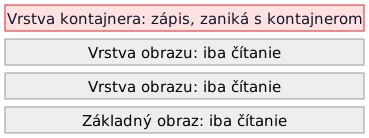
Obrázok 3.10: Vrstvy obrazu a zapisovateľná vrstva kontajnera
Zväzky (volumes) ako riešenie perzistencie
Najdôležitejším mechanizmom na ukladanie dát v Dockeri sú zväzky, často označované anglickým termínom volumes. Zväzok je špeciálne úložisko spravované Dockerom, ktoré existuje nezávisle od kontajnerov. To znamená, že dáta uložené v zväzku pretrvávajú aj po odstránení kontajnera a môžu byť zdieľané medzi viacerými kontajnermi.
Zväzky sú fyzicky uložené na hostiteľskom systéme, no Docker sa stará o ich správu, čo zahŕňa ich vytváranie, pripojenie ku kontajnerom a mazanie. Používateľ tak nemusí riešiť presnú cestu v súborovom systéme, ale pracuje s logickými názvami zväzkov. Použitie zväzku ukazuje obrázok 3.11.
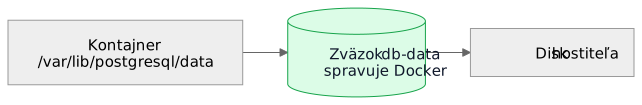
Obrázok 3.11: Perzistencia dát pomocou zväzku
Zväzky sú vhodné najmä pre produkčné prostredia, pretože poskytujú spoľahlivý a bezpečný spôsob ukladania dát, napríklad pre databázy alebo súborové úložiská.
Bind mount ako priame prepojenie
Ďalším spôsobom ukladania dát je bind mount, ktorý predstavuje priame prepojenie adresára z hostiteľského systému s adresárom v kontajneri. Na rozdiel od zväzkov Docker nespravuje tieto dáta, ale používa existujúcu cestu v súborovom systéme.
Tento prístup je veľmi užitočný pri vývoji aplikácií, pretože umožňuje okamžité zobrazenie zmien. Ak vývojár upraví súbor na hostiteľskom systéme, zmena sa okamžite prejaví aj v kontajneri bez potreby jeho reštartu. Prepojenie adresárov znázorňuje obrázok 3.12.
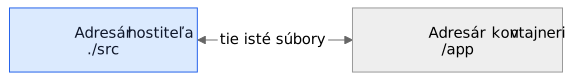
Obrázok 3.12: Bind mount adresára hostiteľa
Nevýhodou bind mountov je, že sú menej prenositeľné a viac závislé od konkrétneho prostredia, pretože vyžadujú existenciu konkrétnej cesty na hostiteľskom systéme.
tmpfs ako dočasné úložisko v pamäti
Špeciálnym typom úložiska je tmpfs, ktorý ukladá dáta priamo do operačnej pamäte. Tento prístup je extrémne rýchly, pretože nevyužíva diskové operácie, no zároveň je dočasný. Dáta uložené v tmpfs sa strácajú pri zastavení kontajnera.
Tmpfs sa používa najmä v situáciách, kde je potrebná vysoká rýchlosť a zároveň nie je potrebné dáta uchovávať dlhodobo, napríklad pri spracovaní dočasných súborov alebo citlivých informácií, ktoré by nemali byť uložené na disku. Princíp tmpfs ukazuje obrázok 3.13.
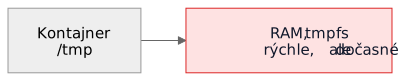
Obrázok 3.13: Dočasné úložisko tmpfs v operačnej pamäti
Zdieľanie dát medzi kontajnermi
Jednou z výhod zväzkov je možnosť zdieľania dát medzi viacerými kontajnermi. To znamená, že viacero kontajnerov môže pristupovať k rovnakému úložisku, čo je užitočné napríklad pri architektúre mikroservisov, kde rôzne služby pracujú s rovnakými dátami (obrázok 3.14).
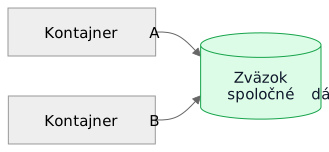
Obrázok 3.14: Zdieľanie jedného zväzku viacerými kontajnermi
Tento prístup umožňuje oddeliť logiku aplikácie od ukladania dát, čo zjednodušuje správu aj škálovanie systému.
Zhrnutie
Bezpečnosť kontajnerov je dôležitá, pretože zdieľajú kernel hostiteľského systému. Používanie dôveryhodných obrazov znamená, že vývojár by mal vyberať len overené zdroje, aby minimalizoval riziko zraniteľností. Spúšťanie kontajnerov ako non-root používateľ znižuje riziko, že kompromitovaný kontajner získa plný prístup k systému.
Pokročilé mechanizmy ako seccomp alebo AppArmor umožňujú obmedziť správanie kontajnera na úrovni operačného systému. Tieto nástroje definujú, aké operácie môže kontajner vykonávať, čím výrazne zvyšujú bezpečnosť celého systému. Odporúčania pre obrazy, registre, runtime a hostiteľský systém zhŕňa NIST SP 800-190.
Virtualizácia je základom klaud computingu a umožňuje efektívne využitie zdrojov, flexibilitu a vysokú dostupnosť. Virtuálne stroje poskytujú silnú izoláciu, zatiaľ čo kontajnery prinášajú rýchlosť a efektivitu. Docker predstavuje praktický nástroj, ktorý umožňuje tieto koncepty jednoducho implementovať v praxi a výrazne zjednodušuje vývoj aj nasadzovanie moderných aplikácií.
Odporúčaná literatúra
- NIST: Guide to Security for Full Virtualization Technologies (SP 800-125)
- NIST: Application Container Security Guide (SP 800-190)
- Docker: Docker Engine
- Docker: Storage overview
- Sean P. Kane, Karl Matthias: Docker: Up & Running, 3. vydanie, O'Reilly Media, 2023